تاریخ انتشار: دوشنبه 1398/12/19 - 17:51
کد خبر: 348326

مواظب هشدارهای فیشینگی امنیتی باشید

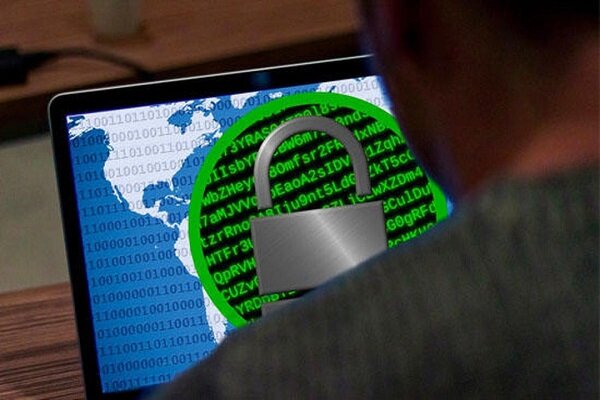
مرکز مدیریت راهبردی افتای ریاست جمهوری اعلام کرد: مهاجمان سایبری با به‌کارگیری تکنیک جدید فیشینگ در حال آلوده‌سازی سیستم قربانیان به بدافزارهایی از نوع «اسب تروا» و «درپشتی» هستند.

به گزارش «خبرنامه دانشجویان ایران» به نقل از مرکز مدیریت راهبردی افتای ریاست جمهوری، در این تکنیک مهاجمان سایبری در ظاهر یک به‌روزرسانی گواهینامه‌های امنیتی سایت به کاربر ارائه می‌دهند که حاوی فایل مخربی است.

موسسه امنیت سایبری کسپرسکی اعلام کرده است که مهاجمان از این تکنیک در انواع مختلف سایت‌ها، از باغ وحش گرفته تا فروش الکترونیکی قطعات وسایل نقلیه، بهره گرفته‌اند.

در پیام هشدار نمایش داده شده به کاربران، وانمود می‌شود که گواهینامه امنیتی سایت منقضی شده و اینطور القا می‌شود که برای ادامه کار، کاربر ملزم به نصب یک به‌روزرسانی گواهینامه امنیتی روی سیستم خود است.

از آنجایی که مهاجمان سایبری، در نوار آدرس همچنان نشانی دامنه اصلی را نمایش می‌دهند، معتبر بودن پیام برای کاربرِ ناآگاه، بسیار قابل باور خواهد بود.

پایگاه اینترنتی ZDNet نوشت: مهاجمان سایبری برای گمراهی کاربران، به جای نمایش محتوای صفحه اصلی، آنان را در همان سایت جعلی با این پیام روبرو می‌کنند که به‌صورت اضطراری، باید یک به‌روزرسانی گواهینامه را نصب کنند.

در صورتی که کاربر روی دکمه Install کلیک کند، فایلی با نام (Certificate_Update_v۰۲,۲۰۲۰.exe) را دریافت می‌کند که با اجرای آن، یکی از دو بدافزار Mokes یا Buerak روی سیستم وی، نصب می‌شود.

بدافزار Mokes بدافزاری پیچیده از نوع درپشتی است که روی macOS و Windows قابل اجرا است. این بدافزار قادر به اجرای کد، تصویربرداری و سرقت اطلاعات و فایل‌ها از روی سیستم قربانی است؛ Mokes ضمن ماندگار کردن خود روی دستگاه، از رمزگذاری خاصی برای مخفی کردن فعالیت‌های مخربش استفاده می‌کند.

بدافزار  Buerak نیز یک بدافزار تحت Windows است که قابلیت‌های اجرای کد، دست‌درازی به پروسه‌های اجرا شده، سرقت محتوا، ماندگار کردن از طریق کلیدهای محضرخانه Registry و شناسایی تکنیک‌های تحلیلی و سندباکس را داراست.

یکی از مراجع صدور گواهی دیجیتال با نام Let's Encrypt گفته است بیش از سه میلیون گواهینامه را به دلیل وجود باگی در کد پس‌زمینه بستر خود باطل می‌کند.

سوءاستفاده از این باگ به نادیده گرفته شدن برخی مشخصه‌ها در فرایند اعتبارسنجی منجر می‌شود.

کارشناسان معاونت بررسی مرکز افتا می‌گویند: اگرچه خطای برنامه‌نویسی گواهی دیجیتال Let's Encrypt مرتفع شده است، اما صاحبان دامنه‌های متأثر از آن باید برای دریافت گواهینامه جدید، اقدام کنند.

نظرات
حداکثر تعداد کاراکتر نظر 200 ميياشد
نظراتی که حاوی توهین یا افترا به اشخاص، قومیت‌ها، عقاید دیگران باشد و یا با قوانین جمهوری اسلامی ایران و آموزه‌های دینی مغایرت داشته باشد منتشر نخواهد شد - لطفاً نظرات خود را با حروف فارسی تایپ کنید
معرفی کسب و کارها
عارف: اقتدارمان را در نیویورک نشان می‌دهیم
مخبر: پیام ایران از خط مقدم تا سازمان ملل، متحدانه و قاطع است
تا ساعتی دیگر پیام رهبر معظم انقلاب منتشر خواهد شد
دسته‌چک‌ها کم‌برگ می‌شوند
افت ۱۶ درصدی انتشار مقاله در برخی دانشگاه‌های بزرگ کشور
جزئیات جلسه بررسی تقاضای استیضاح وزیر تعاون در کمیسیون اجتماعی
نتایج نهایی آزمون دستیاری اعلام شد
قالیباف: تسلیم نمی‌شویم/ تا پایان یافتن تهدید ایستاده‌ایم
حمایت ۱.۸ همتی بنیاد ملی علم ایران از پژوهش
واشنگتن پست:‌ آمریکا در مسیر لغزش به‌سوی جنگ با چین
دیدار عراقچی با وزیر خارجه ایتالیا در نیویورک
زیست‌بوم فرهنگی پنهان؛ آنچه در زندگی دانشجویی خارج از کلاس می‌گذرد
گواهینامه موتورسیکلت زنان در انتظار اجرای مصوبه دولت
از حذف صبحانه تا افت تمرکز؛ هشدار درباره تغذیه دانش‌آموزان و دانشجویان
۵ کاربرد صنعتی پرتکرار قطعات پلیمری که شاید ندانید
آموزش‌های تخصصی بازارهای مالی در فایننس آکادمی
ویزای همراه و پیوند خانوادگی؛ بردن خانواده به فرانسه
نحوه پاک کردن لکه آبمیوه تازه از روی فرش
بهترین دکتر تزریق پروفایلو در تهران کیست؟
نبشی ۴؛ مقطعی کوچک با کاربردهای گسترده در ساختمان و سازه های صنعتی
ارزان‌ترین دانشگاه‌های ترکیه برای دانشجویان ایرانی در سال ۲۰۲۷
نظرسنجی
به نظر شما توافق با آمریکا به پایان مخاصمات می‌انجامد یا دوباره شاهد یک درگیری تمام عیار خواهیم بود؟


مشاهده نتایج
go to top